全部文章
2026
理解PKI(七):证书如何在应用中工作——TLS、数字信封与可信时间
沿一次电子文件签署流程,说明 TLS 1.3 如何认证连接、CMS 数字签名与数字信封如何保护消息,以及 RFC 3161 时间戳如何补充可信时间和长期验证证据。
理解PKI(六):一张证书如何被信任——路径构建、吊销状态与用途校验
从证书使用方的视角拆解一条完整验证链:如何构建到本地信任锚的路径,检查约束、时间、吊销状态、名称与用途,并区分技术信任和业务授权。
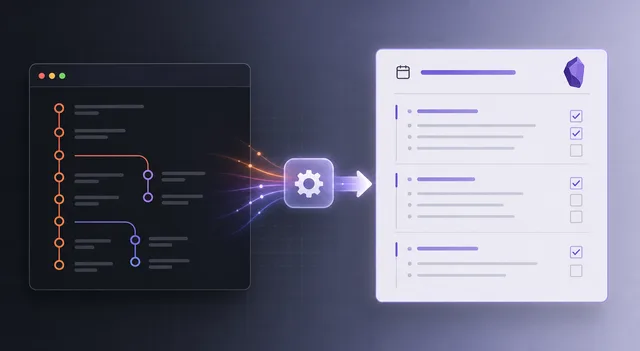
让 Obsidian 工作任务在 Mac 上反复提醒:用 EventKit 双向同步提醒事项
把 Obsidian 工作任务投影到 Apple 提醒事项:用 Templater 固化格式、EventKit 双向合并完成状态,再由 launchd 为未完成任务持续催办。
理解PKI(五):CA 如何签发证书,KMC 如何托管加密密钥
从一次证书申请出发,拆解 RA、CA、KMC、HSM、Repository 与状态服务的职责边界,并说明双证书、密钥恢复和 SM2 协同签名为什么不是同一件事。
理解PKI(四):证书、私钥与容器——PKCS#7、PKCS#8、PKCS#12 有什么区别
从对象、编码、容器和存储边界四个层次,区分 X.509 证书、PKCS#7/CMS、PKCS#8、PKCS#12/PFX、Java KeyStore、Windows 证书库与 PKCS#11,给出可验证的选择和迁移方法。
理解PKI(三):拆开 X.509 v3——读懂证书的核心字段与扩展
沿着一张 X.509 v3 证书的结构,解释版本、序列号、签发者、主体、公钥信息以及 SAN、Key Usage、EKU、Basic Constraints 等扩展如何共同限定证书的身份与用途。
理解PKI(二):从 ASN.1 到 DER,数字证书为什么是一串字节
从 ASN.1、DER、TLV 和 Base64 四个概念入手,解释 X.509 数字证书如何从抽象结构变成可传输、可签名、可验证的字节序列。
Mac 下用 Git 提交自动生成 Obsidian 工作日报
告别每个仓库单独配置 githooks:用全局扫描、白名单、中文别名和业务分组,把 Git 提交自动汇总进 Obsidian 工作记录,同时保留人工目标与项目判断。
为了使用微信读书,我把Kindle(kpw3)刷成了安卓
折腾让Kindle kpw3刷Android系统的经历,从免费CracKDroid到付费KDroid的完整过程
【每周一书】自卑与超越
阿德勒心理学经典之作,从自卑感、优越追求和社会兴趣出发,讨论人如何通过合作与贡献形成更有建设性的生活方式。